Claude企业级合规模型部署实战:基于云端托管的数据安全治理架构
金融、医疗等强监管行业的IT负责人在引入大模型时,往往面临一个进退两难的困境:既需要顶尖AI模型的推理能力,又无法承受将敏感业务数据暴露在公共API网络中的合规风险。这种矛盾在近期Claude全面接入Azure Foundry:企业级数据合规要求下的模型部署实战中找到了破局点。通过专有云托管,企业终于可以在不牺牲数据主权的前提下,构建真正落地的企业级数据合规模型部署实战方案。
构建大语言模型安全治理架构
要在企业内部真正用好大模型,单纯获取API调用权限远远不够。企业需要一套完整的Claude大模型云端托管方案,确保数据在传输、处理和存储的全生命周期中均处于受控状态。
在Azure Foundry环境中,企业可以通过VPC(虚拟私有云)隔离和端到端加密技术,建立起坚固的大语言模型安全治理架构。这意味着用户的提示词、业务上下文以及模型生成的响应,都不会被用于基础模型的二次训练。这种物理级别的隔离机制,直接满足了GDPR、HIPAA等严苛的行业合规要求。
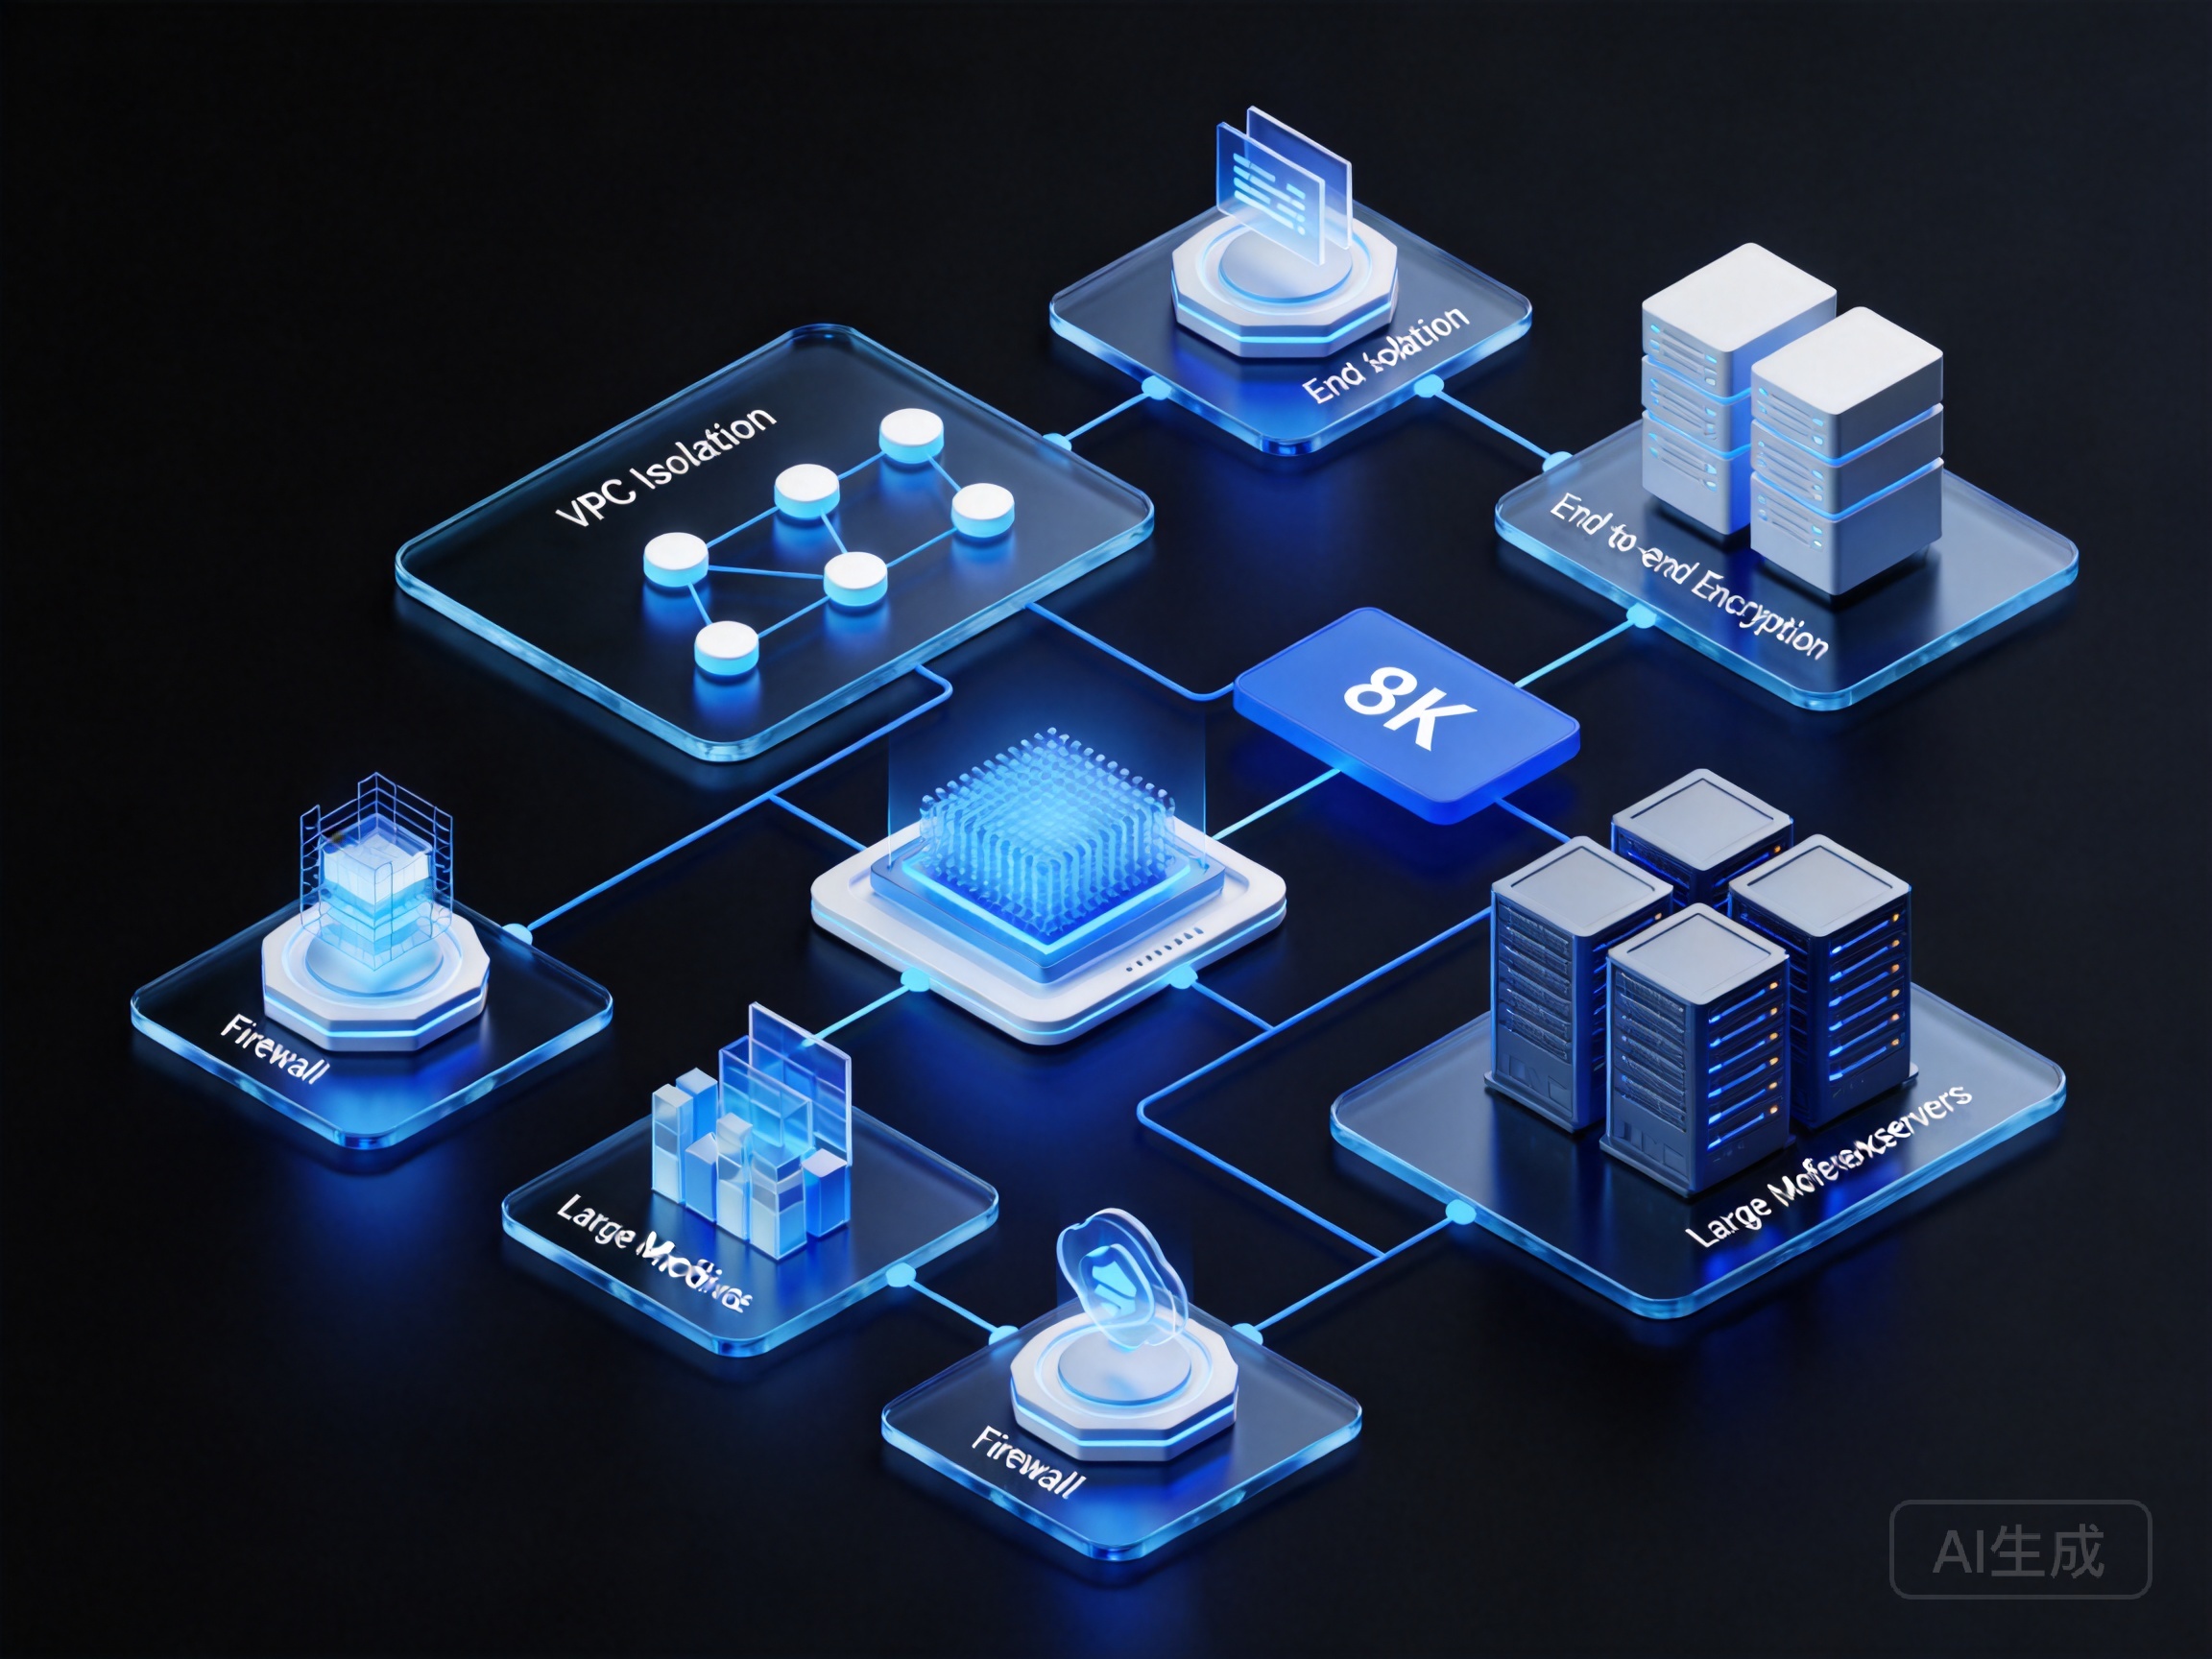
从零开始:如何实现Claude企业级数据合规部署
许多开发者都在寻找一份详尽的Claude大模型云端托管方案教程。实际上,合规部署的核心在于权限控制与算力调度的无缝衔接。
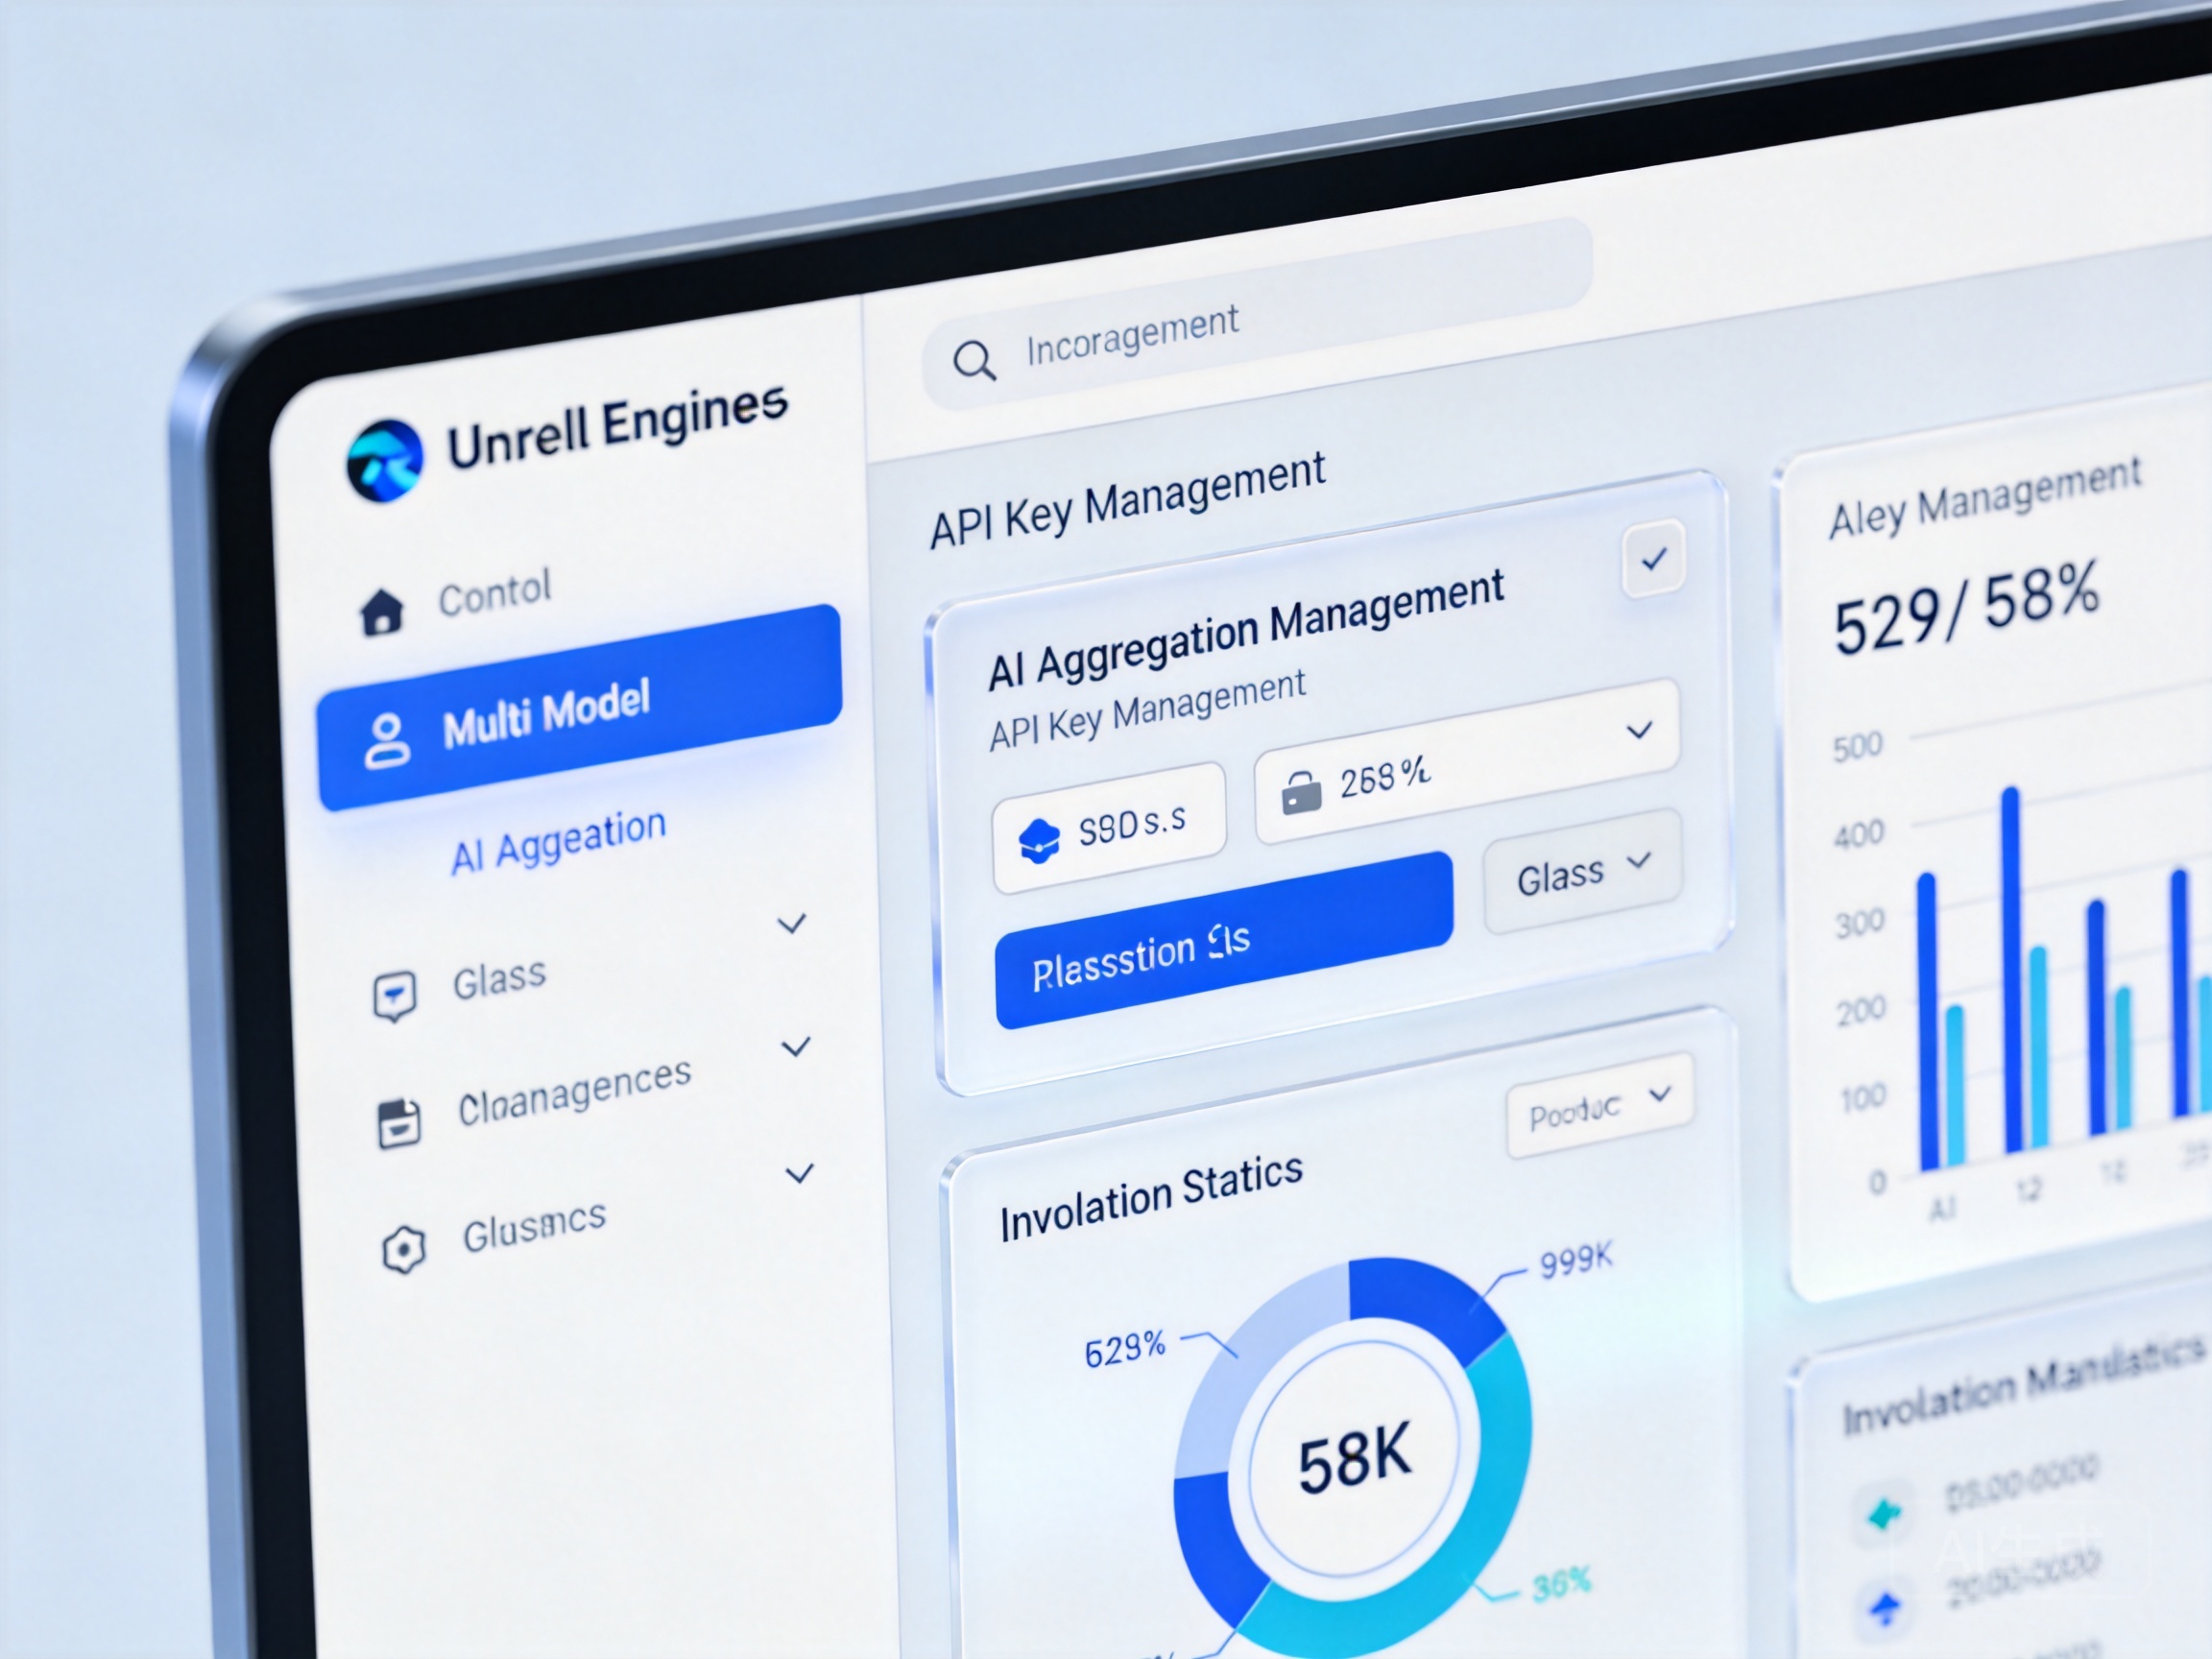
在处理长文本分析或代码生成等任务时,企业必须具备复杂推理场景下的AI算力支撑方案。除了依赖底层云厂商的GPU集群,合理的网关设计和密钥管理同样是重中之重。为了实现细粒度的权限控制,企业通常需要一个统一的入口来分配和审计各个业务线的调用配额。在这一环节,应为不同团队分配独立 API Key 并做细粒度权限管控,防止内部越权调用。
多模态生态与全场景接入
当基础的合规部署完成后,业务部门的诉求往往会向多模态和多模型混合调度延伸。单一模型很难以最优成本覆盖所有业务场景。
为了降低业务侧的接入难度,技术团队可以引入聚合型的推理平台。这种全开放的平台完美兼容双API标准,甚至支持MCP Agent开发,极大地丰富了企业AI应用的落地场景。
开发团队遇到参数配置或联网搜索功能的调试问题时,应查阅所选模型厂商的官方接口文档,核对模型能力、输入格式与调用限制。
将顶尖大模型引入企业内网,本质上是一场平衡效率与安全的系统工程。通过合理的云端托管架构与严密的密钥管理体系,企业完全可以在守住数据合规底线的同时,释放AI在复杂业务场景中的巨大潜力。技术团队应当将精力集中于业务场景的Prompt优化与Agent流编排,把底层算力调度与合规隔离交由成熟的云原生架构来解决。