Claude 防封完整指南:账户、Claude Code、API Key 与误封申诉排查(2026 年 10 月)
发布日期:2026-10-09
Claude 防封,是指依据 Anthropic 截至 2026 年 10 月 9 日有效的 Usage Policy、支持地区和账户安全规则,降低警告、限流或停用概率,并在误判时走官方复核流程。真正有效的做法包括确认所在地区受支持、使用正确的登录与 API 认证方式、保护密钥、检查活跃会话,以及在收到警告后停止相关调用并留存证据。它不包括用多账户、虚假资料、第三方共享 Token 或网络伪装绕过限制;这些行为本身可能增加停用风险。
先说结论:没有“绝对防封”,只有可核验的合规使用
Anthropic 没有提供所谓“一劳永逸的防封参数”。官方在 2026 年 7 月更新的警告与申诉说明中,把常见停用原因归为三类:重复违反 Usage Policy、从不支持地区创建账户,以及违反适用的服务条款。
截至 2026 年 10 月 9 日,现行 Usage Policy 的生效日期为 2025 年 9 月 15 日。Anthropic 官网同时公布了 2026 年 11 月 12 日生效的新版本,但在该日期到来前,不能把未来版本写成当前规则。
模型拒绝回答某个请求,也不等于账户已经违规。官方说明,实时输出拦截是一层产品保护;账户级警告和停用则与持续或严重的违规行为有关。判断状态时应看账户通知、API 警告和受限账户页面,而不是只看一次拒答。
Claude 为什么会被警告、限流或停用
下面六类风险覆盖 Claude 网页版、Claude Code 和 Claude API 的主要使用边界。风险来自官方政策、地区列表、登录说明和密钥安全文档,不以社交平台流传的“养号经验”为依据。
第一关:先确认地区是否受支持
地区合规是账户安全的前置条件。Anthropic 的支持地区页面明确覆盖 Claude.ai、Claude Code、Cowork、API、云平台和授权经销商;人在未列出的地区使用,也属于不支持情形。
截至 2026 年 10 月 9 日,官方清单未列出中国大陆。新加坡、台湾等地区在清单中,但用户仍应以使用当天的官方页面为准,因为支持范围可能调整。
不要用 VPN、虚拟号码、伪造地址或借用身份来解决地区问题。官方 Usage Policy 禁止向不支持地区提供账户或 API 访问,错误的身份资料还可能在验证环节造成新的风险。
第二关:分清官方登录、Claude Code 登录和 API Key
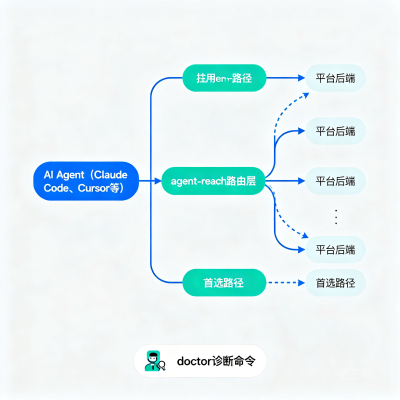
正确的认证方式取决于工具是谁开发、流量由谁承担。把个人订阅 Token 填进任意第三方客户端,是当前最容易被忽略的风险之一。
Anthropic 在 2026 年 5 月更新的登录说明中写明,订阅认证可用于 Claude Web、桌面端、移动端和 Claude Code 等原生应用。第三方工具应优先使用 Claude Console API Key 或受支持的云服务商。
如果开发者要给其他用户提供产品,应为产品使用 API 认证,而不是复用自己的 Pro 或 Max 订阅登录。冒充官方客户端、把第三方流量塞进个人订阅额度,可能触发条款与安全审查。
第三关:把 API Key 当作生产凭证管理
API Key 泄漏会带来异常调用、费用和自动停用风险。Anthropic 在 2026 年 3 月更新的密钥安全文档中,把公开代码仓库和第三方工具列为常见泄漏来源。
日常管理可以按以下顺序执行:
本地开发把密钥放入
.env,并确认.env已加入.gitignore。云环境使用加密 Secret 或 KMS,不把密钥写进镜像、脚本和前端代码。
为开发、测试和生产创建不同密钥,避免一个凭证贯穿全部环境。
在 Console 检查 logs 与 usage,并设置用量、消费或自动充值限制。
建立轮换计划。官方文档举例建议大约每 90 天轮换一次。
GitHub 会扫描公开仓库中的 Claude API Key;命中后会通知 Anthropic,泄漏密钥可能被自动停用。怀疑泄漏时,第一步是在 Console 删除或吊销旧密钥,再调查日志并生成新密钥,不能只把代码仓库改成私有。
第四关:检查活跃会话与身份验证
陌生会话通常比“频繁登录”这个模糊说法更值得排查。Anthropic 在 2026 年 3 月更新的会话文档中提供了明确入口:Settings > Account > Active sessions。
该页面可显示设备、浏览器、基于 IP 推断的大致位置和更新时间。发现不认识的设备或地区时,应立即终止会话,并检查 Google 账户或邮箱的登录安全。
“Claude 封号是封 IP 吗”是百度下拉出现的真实问题,但 Anthropic 官方没有把账户停用简单定义为“封某个 IP”。IP 会用于会话位置提示,官方披露的停用原因则是政策、地区和条款问题,因此不应根据单个 IP 现象推断处罚机制。
截至 2026 年 8 月,Anthropic 正在部分场景中逐步使用 Persona 做个人或企业验证。个人验证可能要求实体政府签发的带照片证件和手机实时自拍;截图、扫描件、数字证件、学生证或员工卡不属于官方接受的替代材料。
如果验证多次失败,应检查证件是否过期、照片是否清晰、信息是否可读,并使用官方身份验证帮助表单。验证后仍被误停用,也应走申诉流程,不能另建账户绕过。
收到 API 警告后怎么处理
API 警告表示整个 API 账户持续出现的违规行为达到官方阈值。最稳妥的处理方式是先降低风险,再提交解释,而不是继续用同一调用模式测试边界。
保存警告邮件、时间、request ID、相关日志和最近的部署变更。
暂停触发警告的工作流,缩小到可复现的最小请求。
对照现行 Usage Policy 检查输入来源、系统提示、工具调用和输出去向。
增加访问控制、速率限制、人工审核或内容过滤,并记录修复时间。
若确认警告有误,通过官方公布的
usersafety@anthropic.com联系安全团队,提供可核验事实。
不要批量重试被拒请求,也不要切换多个账户继续运行。现行 Usage Policy 明确禁止利用多账户规避检测或产品护栏。
账户已经停用,如何正式申诉
被停用后,正确入口是受限账户页面中的申诉表。Anthropic 在 2026 年 7 月更新的说明给出了以下流程:先登录被停用的账户,再打开 Restricted Account 页面提交申诉。
申诉材料应围绕事实组织:账户邮箱、停用时间、使用场景、可能相关的请求或应用、已经完成的修复,以及为什么认为属于误判。不要提交虚假身份、隐去关键上下文或反复创建工单。
如果是组织因异常活动被暂停,管理员可在受限页面找到对应组织并选择 Request a review。Free、Pro 和 Max 用户即使账户被停用,通常仍可登录并删除账户;数据导出范围可能因违规类型而受限。
一份可执行的日常检查清单
每次注册、出差或迁移部署前,核对当前支持地区。
Claude Code 只使用官方支持的登录方式,第三方工具改用独立 API Key。
每月检查 Active sessions,发现陌生会话立即终止。
API Key 不进 Git、不进前端、不进聊天记录,开发、测试、生产分开。
为 API 设置用量和消费限制,定期看 logs 与 usage。
大约每 90 天轮换密钥;一旦泄漏立即吊销,不等待异常账单。
收到警告先停相关工作流、保存 request ID 和日志,再按官方渠道解释。
账户受限后只走申诉,不换号、不借号、不尝试绕过检测。
结论
Claude 防封的核心不是寻找隐藏参数,而是把地区、认证、密钥、会话、身份和内容政策做成可审计的使用流程。Anthropic 的 Usage Policy 与警告申诉文档都把绕过限制列为高风险行为,官方登录和 API Key 文档则给出了可操作的账户安全路径。
本文数据截至 2026 年 10 月 9 日。现行政策以 Anthropic 2025 年 9 月 15 日生效的归档版本为准;官网已公布但尚未生效的 2026 年 11 月 12 日版本,应在生效后重新核对。